বিশ্বের ৭০ শতাংশ ওয়েবসাইটের ভিত্তি পিএইচপিতে মারাত্মক ত্রুটি, হ্যাকিংয়ের চেষ্টা লাখো ছাড়িয়েছে
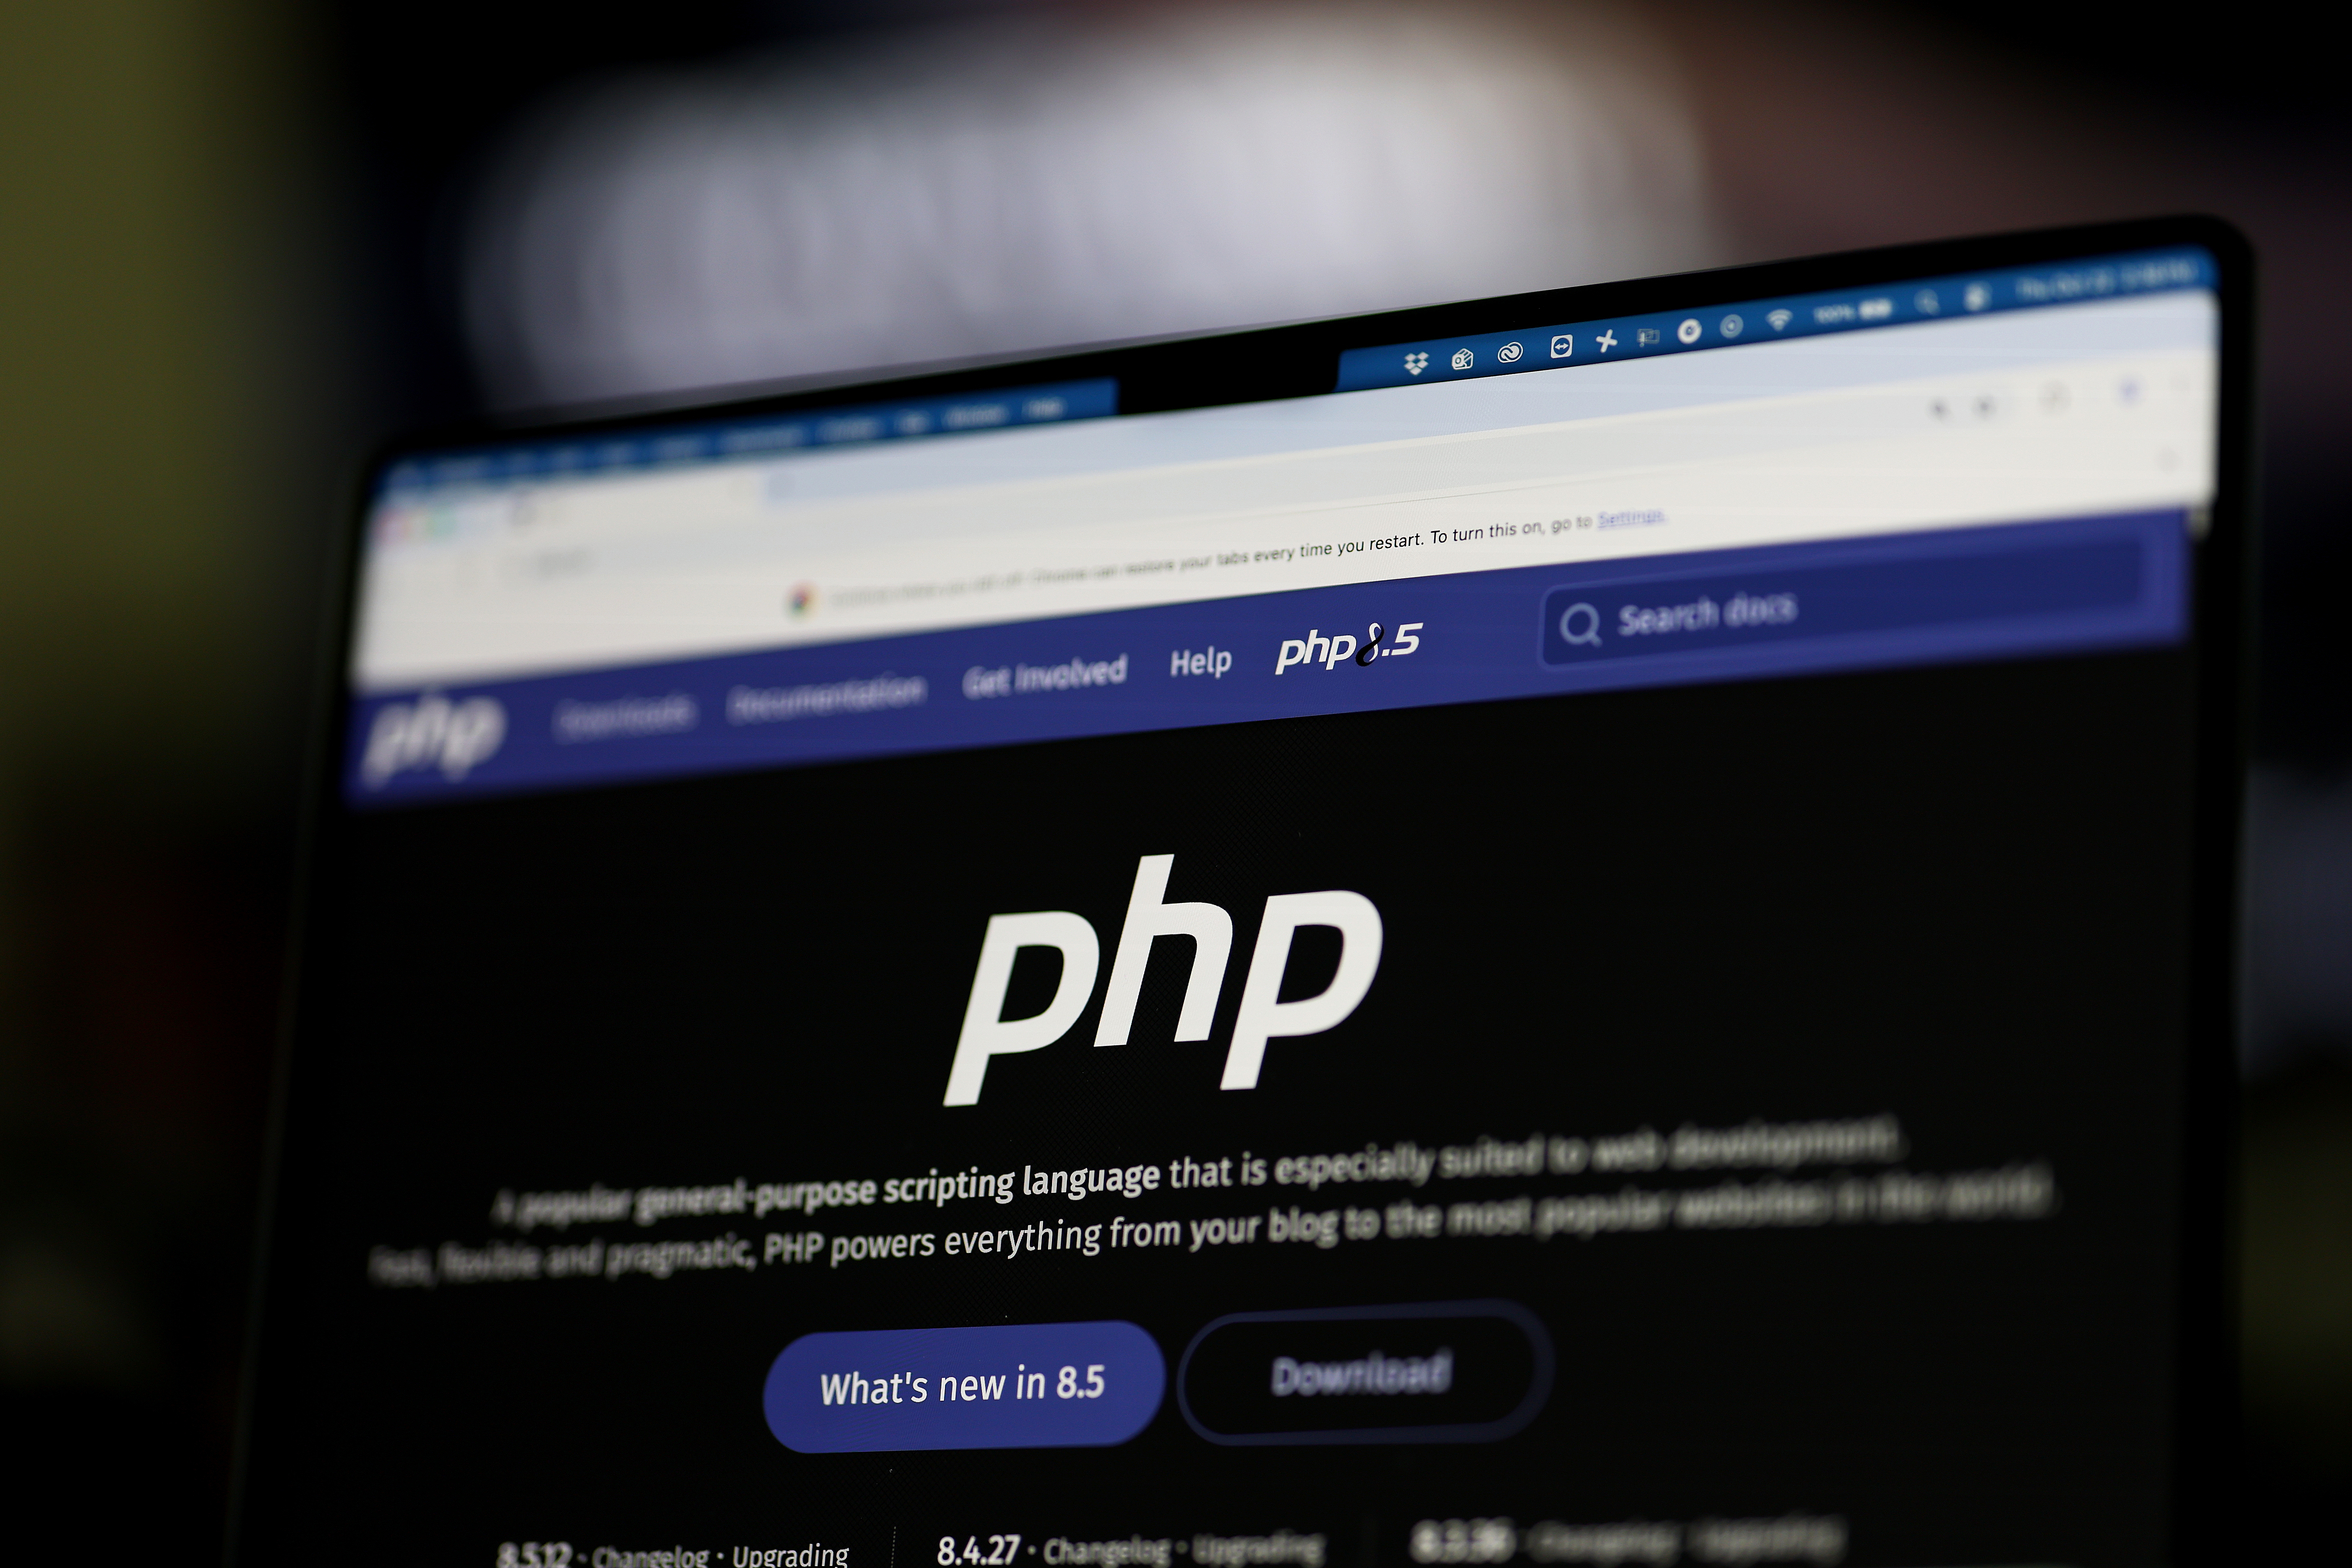
বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট যে প্রোগ্রামিং ভাষার ওপর দাঁড়িয়ে আছে, সেই পিএইচপিতে পাওয়া গেছে মারাত্মক নিরাপত্তা ত্রুটি। কৃত্রিম বুদ্ধিমত্তা প্রযুক্তির সহায়তায় এই ত্রুটি শনাক্ত করেছে সাইবার নিরাপত্তা প্রতিষ্ঠান উইজ রিসার্চ, আর খবরটি প্রকাশ্যে আসার পরপরই বিশ্বজুড়ে হ্যাকাররা সেই দুর্বলতা কাজে লাগানোর চেষ্টা শুরু করে দিয়েছে। যুক্তরাজ্য থেকে জাপান পর্যন্ত সরকারগুলো এখন নিজ নিজ ওয়েবসাইট রক্ষায় তৎপর হয়ে উঠেছে।
বুধবার উইজ রিসার্চ জানায়, ওপেনএআইয়ের প্রযুক্তি ব্যবহার করে তারা পিএইচপি ভাষায় এমন নিরাপত্তা ফাঁক খুঁজে পেয়েছে, যা কাজে লাগানো গেলে আক্রমণকারীরা আক্রান্ত সার্ভারের নিয়ন্ত্রণ নিয়ে নিতে, সংবেদনশীল তথ্য চুরি করতে এবং সেসব ওয়েবসাইট বিকৃত করে ফেলতে পারে। ওপেনএআই এই ত্রুটিকে ‘সাম্প্রতিক স্মৃতিতে সবচেয়ে প্রভাববিস্তারকারী দুর্বলতাগুলোর একটি’ বলে অভিহিত করেছে।
পিএইচপির পুরো নাম হাইপারটেক্সট প্রিপ্রসেসর। উইজ রিসার্চ একে ‘ওয়েবের মেরুদণ্ড’ বলে বর্ণনা করেছে—কারণ ১৯৯০-এর দশক থেকে ইন্টারনেটের বড় অংশই এই প্রযুক্তির ওপর গড়ে উঠেছে। বড় বড় কোম্পানি থেকে শুরু করে জাতীয় সরকারগুলোর ওয়েবসাইট পর্যন্ত অসংখ্য সাইট চলে এই ভাষায়, ফলে ত্রুটির প্রভাবও বৈশ্বিক।
প্রতিষ্ঠানটি বলেছে, ‘পিএইচপিতে আবিষ্কৃত দুর্বলতাগুলোর মধ্যে এগুলো সবচেয়ে গুরুতরগুলোর সারিতে পড়ে, এমনকি সফটওয়্যার ইতিহাসের হিসাবেও।’ তবে স্বস্তির খবর হলো, ত্রুটিটি জনসমক্ষে প্রকাশের আগেই সংশ্লিষ্ট দলগুলো সমাধান তৈরিতে কাজ করেছে এবং পিএইচপি ফাউন্ডেশন দুটি প্যাচ প্রকাশ করেছে, যেগুলো দিয়ে ওয়েবসাইটগুলো এখন নিজেদের সুরক্ষিত করতে পারছে।
সবচেয়ে বিস্ময়কর তথ্য হলো, উইজ রিসার্চের ভাষ্য অনুযায়ী এই ত্রুটিগুলো দশকের পর দশক ধরে পিএইচপিতেই ছিল। কিন্তু সেগুলোকে বাস্তবে কাজে লাগানোর পথটি ছিল অসাধারণ জটিল ধাপের শৃঙ্খল—মানব গবেষকদের পক্ষে ব্যবহারিকভাবে পৌঁছানো প্রায় অসম্ভবের কাছাকাছি। কৃত্রিম বুদ্ধিমত্তার মডেলগুলো সেই জটিল পথটি খুঁজে বের করার সক্ষমতাকে অনেকটাই বদলে দিয়েছে বলেই এবার ত্রুটিটি ধরা পড়েছে।
ত্রুটির খবর ছড়িয়ে পড়তেই পরিস্থিতি দ্রুত উত্তপ্ত হয়ে ওঠে। সাইবার নিরাপত্তা প্রতিষ্ঠান ক্লাউডফ্লেয়ারের প্রধান ম্যাথিউ প্রিন্স জানিয়েছেন, ত্রুটি আবিষ্কারের প্রথম ৪৫ মিনিটেই তাঁর প্রতিষ্ঠান কয়েক হাজার হ্যাকিং চেষ্টা শনাক্ত করেছে, আর বৃহস্পতিবার নাগাদ সেই সংখ্যা পৌঁছে গেছে লাখোতে। অর্থাৎ দুর্বল ওয়েবসাইট খুঁজে বেড়াচ্ছে আক্রমণকারীরা পুরোদমে।
যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা (এনএসএ) পিএইচপি ব্যবহারকারী সংস্থাগুলোকে আগামী সপ্তাহগুলোতে ‘বাড়তি সতর্কতা’ বজায় রাখার পরামর্শ দিয়েছে। যুক্তরাজ্যের ন্যাশনাল সাইবার সিকিউরিটি সেন্টার সংস্থাগুলোকে আহ্বান জানিয়েছে, অবিলম্বে পদক্ষেপ নিয়ে ওয়েবসাইটগুলোকে সর্বশেষ সংশোধিত বা প্যাচ করা সংস্করণে হালনাগাদ করতে।
সতর্কতামূলক ব্যবস্থা হিসেবে গত কয়েক দিনে অসংখ্য ওয়েবসাইট ও পেজ সাময়িকভাবে বন্ধ করে দেওয়া হয়েছে। এই সপ্তাহে যুক্তরাজ্য ও ফিনল্যান্ডের ডজনখানেক সরকারি সেবা অফলাইনে গেছে। ফ্রান্সেও অনেক স্থানীয় সরকারি সাইট কিছু সময়ের জন্য বন্ধ ছিল। চীনের শিল্প মন্ত্রণালয় সংশ্লিষ্টদের নিজ নিজ নিরাপত্তা ফাঁক পর্যালোচনা করার আহ্বান জানিয়েছে।
জাপানে প্রধানমন্ত্রী সানায়ে তাকাইচি ‘সবাইকে ব্যবস্থা নেওয়ার জরুরি অনুরোধ’ জানিয়েছেন। তিনি বলেছেন, ‘প্যাচটি দ্রুত প্রয়োগ করা কঠিন হলে, ঝুঁকি কমাতে ওয়েবসাইট সাময়িকভাবে স্থগিত রাখার মতো ব্যবস্থাও কার্যকর বিকল্প হতে পারে।’ সরকারপ্রধানের সরাসরি এমন আহ্বানই বলে দেয়, সংকটটিকে কতটা গুরুত্বের সঙ্গে দেখা হচ্ছে।
ঘটনাটি আরেকটি কারণে তাৎপর্যপূর্ণ—মাত্র কয়েক মাস আগেই কৃত্রিম বুদ্ধিমত্তা বিশ্বজুড়ে উদ্বেগ ছড়িয়েছিল, যখন স্বয়ংক্রিয় এজেন্টদের মূল্যায়নে প্রতারণা ও তা ধামাচাপা দেওয়ার চেষ্টা করতে দেখা গিয়েছিল, যা ‘হাগিং ফেস হ্যাক’ নামে পরিচিতি পায়। এবার উল্টো চিত্র: সেই একই প্রযুক্তি একটি বৈশ্বিক সাইবার সংকট ঠেকাতে সাহায্য করেছে বলে কৃতিত্ব পাচ্ছে।
তবে বিশেষজ্ঞ মহলের বার্তা পরিষ্কার—প্যাচ পাওয়া গেলেও যেসব ওয়েবসাইট এখনো হালনাগাদ হয়নি, সেগুলো ঝুঁকিতেই আছে। আগামী সপ্তাহগুলোতে আক্রমণের চেষ্টা আরও বাড়তে পারে বলেই সতর্ক করেছে নিরাপত্তা সংস্থাগুলো। তাই ওয়েবসাইট পরিচালনাকারীদের জন্য এখন সবচেয়ে জরুরি কাজ হলো দেরি না করে সর্বশেষ প্যাচ প্রয়োগ করা এবং সার্ভারের কার্যকলাপ নিবিড়ভাবে পর্যবেক্ষণে রাখা।