এআই-চালিত সাইবার হামলার ঢেউয়ে ‘ব্ল্যাক অক্টোবর’ আতঙ্ক: চুরি যাওয়া এপিআই কি-তে শত শত ডলারের অনাকাঙ্ক্ষিত বিল
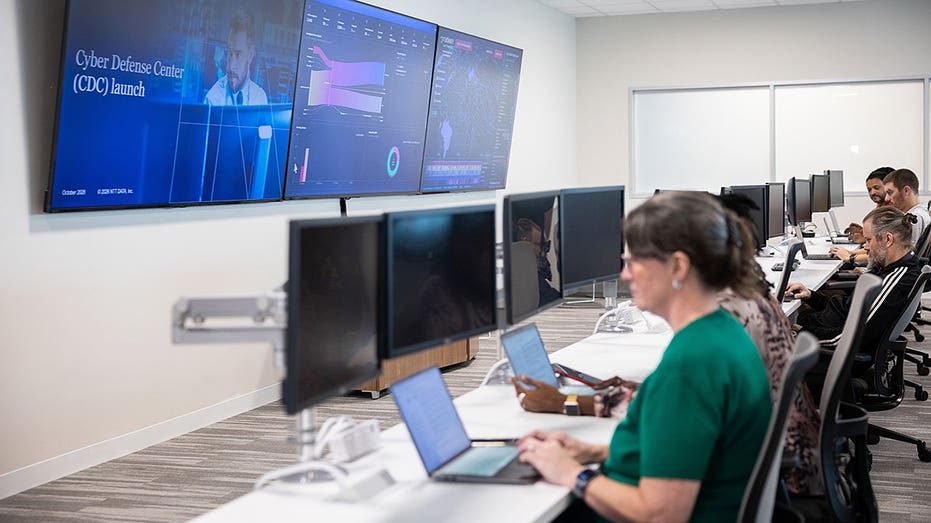
কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবহার করে সাইবার হামলা দ্রুততর ও স্বয়ংক্রিয় হয়ে ওঠায় অক্টোবর ২০২৬-এ একের পর এক সাইবার নিরাপত্তা জরুরি পরিস্থিতি দেখা দিয়েছে। কিছু সাইবার নিরাপত্তা পেশাদার এই অস্থির সময়কে ‘ব্ল্যাক অক্টোবর’ বলে ডাকছেন। এটি কোনো একক সমন্বিত হামলা নয়; বরং একের পর এক সাইবার জরুরি ঘটনার সারিকে বোঝাতে এই নাম ব্যবহৃত হচ্ছে।
এর একটি স্পষ্ট উদাহরণ স্টার্টআপ প্রতিষ্ঠাতা কলিন পারসনসের অভিজ্ঞতা। তিনি ঘুম থেকে উঠে প্রায় ৫০টি বিলিং নোটিফিকেশন দেখতে পান, যা তিনি প্রত্যাশা করেননি। তাঁর হিসাবে, ওপেনএআই অ্যাকাউন্টে ২৮১ ডলার এবং অ্যানথ্রপিকের অ্যাকাউন্টে আরও ১৬৮ ডলার — মোট ৪৪৯ ডলারের অনাকাঙ্ক্ষিত চার্জ এসেছে। দুটি শংসাপত্রই তিনি যে এআই কোডিং প্ল্যাটফর্ম ওপেনকোড ব্যবহার করতেন, তার সঙ্গে যুক্ত ছিল।
১৭ অক্টোবর ওপেনকোড তার কনসোল সেবায় একটি নিরাপত্তা ঘটনার কথা প্রকাশ করে। কোম্পানিটি জানায়, একটি পুরোনো (লিগ্যাসি) সিস্টেমে অননুমোদিত প্রবেশের ফলে কিছু ব্যবহারকারীর সংরক্ষিত তৃতীয় পক্ষের এআই সরবরাহকারীর কি (চাবি) ফাঁস হয়ে থাকতে পারে। কোম্পানিটি ক্ষতিগ্রস্ত গ্রাহকদের জানিয়েছে এবং শংসাপত্র বাতিল করার পরামর্শ দিয়েছে বলে জানানো হয়েছে।
ওপেনকোডের ভাষ্য অনুযায়ী, ঘটনাটি তাদের কনসোল ব্যবহারকারীদের প্রায় ১ দশমিক ৪ শতাংশকে প্রভাবিত করেছে, যারা বাইরের এআই সরবরাহকারী যুক্ত করেছিলেন। এই প্রকাশ কনসোলে সংরক্ষিত শংসাপত্র নিয়ে, ওপেনকোডের ডেস্কটপ বা কমান্ড-লাইন অ্যাপে স্থানীয়ভাবে সংরক্ষিত কি নিয়ে নয়। অন্য ব্যবহারকারীরাও অনাকাঙ্ক্ষিত চার্জের কথা জানিয়েছেন, যদিও সেসব পরিমাণ স্বাধীনভাবে যাচাই করা হয়নি। ওপেনকোড ঘটনাটিকে একটি বড় আকারের এআই মডেল ডিস্টিলেশন হামলার সঙ্গে যুক্ত করেছে, তবে রিপোর্ট করা অননুমোদিত ব্যবহার ঠিক কীভাবে ঘটেছে, তা তারা প্রকাশ্যে নিশ্চিত করেনি।
উদ্বেগের বিষয়টি সোজা: কেউ একটি কার্যকর এপিআই কি পেয়ে গেলে, তিনি একটি পেইড এআই সেবা ব্যবহার করে অ্যাকাউন্ট মালিকের বিলিং ব্যবস্থায় চার্জ ফেলতে পারেন। যারা কাজের জন্য এআই টুলের ওপর নির্ভর করেন, তাঁদের ক্ষেত্রে কিছু বুঝে ওঠার আগেই খরচ বড় হয়ে যেতে পারে।
আরেকটি বড় উদাহরণ এসেছে মাইক্রোসফট থেকে। ২১ অক্টোবর মাইক্রোসফট থ্রেট ইন্টেলিজেন্স জানায়, চীনের রাষ্ট্র-সংশ্লিষ্ট হ্যাকিং গোষ্ঠী ‘স্টর্ম-০৯৪০’ ‘আরটেক্স’ নামের একটি এআই-চালিত পেনিট্রেশন টেস্টিং ফ্রেমওয়ার্ক ব্যবহার করেছে। ওপেন-সোর্স এই টুলটি নেটওয়ার্ক অনুসন্ধান ও সম্ভাব্য দুর্বলতা শনাক্তের মতো নিরাপত্তা পরীক্ষার কাজ স্বয়ংক্রিয় করতে পারে; অপরাধীদের হাতে পড়লে তা অননুমোদিত প্রবেশের চেষ্টা ত্বরান্বিত করতে পারে।
মাইক্রোসফটের তথ্য অনুযায়ী, গোষ্ঠীটি আরটেক্স ব্যবহার করে একাধিক শিল্পের শত শত প্রতিষ্ঠানকে লক্ষ্য করেছে। কয়েকটি হামলায় ক্লাউড সিস্টেমে অননুমোদিত বিশেষাধিকারপ্রাপ্ত (প্রিভিলেজড) প্রবেশ ঘটেছে। একাধিক ক্ষেত্রে হামলাকারীরা তিন ঘণ্টারও কম সময়ে সেই স্তরের প্রবেশ পেয়ে যায়। অনেক চেষ্টা ব্যর্থ হলেও সফল অনুপ্রবেশগুলো দেখিয়ে দিচ্ছে, এআই-সহায়তায় হামলা কত দ্রুত ঘটতে পারে।
১০ থেকে ১৪ অক্টোবরের মধ্যে মাইক্রোসফট একটি অভিযানে ১ লাখ ৫১ হাজারের বেশি ব্যর্থ লগইন চেষ্টা রেকর্ড করে, যেখানে আটটি প্রতিষ্ঠানের ৩২৭টি অ্যাকাউন্ট লক্ষ্য করা হয়। ১১ অক্টোবর সর্বোচ্চ পর্যায়ে হামলাকারীরা প্রতি মিনিটে প্রায় ২ হাজার ৯০০টি ব্যর্থ লগইন চেষ্টা চালায়। ‘পাসওয়ার্ড স্প্রেয়িং’ নামের এই কৌশলে একাধিক অ্যাকাউন্টে পাসওয়ার্ড চেষ্টা করে একটি কার্যকর লগইন খোঁজা হয়।
গুরুত্বপূর্ণ বিষয় হলো, ওই নির্দিষ্ট অভিযানে মাইক্রোসফট কোনো সফল লগইন লক্ষ্য করেনি। তবে একই হুমকি গোষ্ঠীর সঙ্গে যুক্ত অন্য পরিবেশে অননুমোদিত প্রবেশ ও সন্দেহজনক কার্যকলাপ তারা নথিভুক্ত করেছে। মাইক্রোসফট স্টর্ম-০৯৪০-কে আইটি সেবাদাতাদের ব্যবহৃত সফটওয়্যার সরবরাহকারী কানেক্টওয়াইজের একটি আপসের সঙ্গেও যুক্ত করেছে; হামলাকারীরা কানেক্টওয়াইজ ক্লাউড অ্যাপের সঙ্গে যুক্ত প্রবেশাধিকার কাজে লাগিয়ে গ্রাহক পরিবেশে ঢোকার চেষ্টা করে এবং কেউ কেউ মাইক্রোসফট ক্লাউড সেবার মাধ্যমে আরও কার্যকলাপ চালায়, যার মধ্যে প্রবেশ ধরে রাখতে সহায়ক পরিবর্তনও ছিল। মাইক্রোসফট সতর্ক করেছে, সন্দেহজনক প্রবেশ মানেই গ্রাহকের তথ্য চুরি হয়েছে — এমনটা নয়। তবু এই কার্যকলাপ দেখায়, ব্যবহারযোগ্য শংসাপত্র পেয়ে গেলে এআই হামলাকারীদের কত দ্রুত এগোতে সাহায্য করতে পারে।
হামলাকারীদের সক্ষমতা বাড়ার পাশাপাশি এআই-সহায়তায় নিরাপত্তা গবেষণাও ইন্টারনেটের ভিত্তি সফটওয়্যারে বিপজ্জনক দুর্বলতা খুঁজে বের করছে। ২১ অক্টোবর ওয়েবসাইট চালানোর জন্য ব্যাপকভাবে ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপির দুটি গুরুতর দুর্বলতার জন্য জরুরি সংশোধনী (ফিক্স) প্রকাশ করা হয়।
সিভিই-২০২৬-১০৯৬১৮ ও সিভিই-২০২৬-১০৯৬১৯ হিসেবে চিহ্নিত এই দুর্বলতাকে একসঙ্গে ‘পিএইচপিটুশেল’ বলা হচ্ছে। নির্দিষ্ট শর্তে এই ত্রুটির মাধ্যমে হামলাকারীরা আগে সাইন ইন না করেই ঝুঁকিপূর্ণ সার্ভারে ক্ষতিকর কোড চালাতে পারে। সফলভাবে কাজে লাগালে সংবেদনশীল তথ্য ফাঁস হতে পারে বা অপরাধীরা ক্ষতিগ্রস্ত সিস্টেমের নিয়ন্ত্রণ পেয়ে যেতে পারে।
সম্ভাব্য প্রভাব বিশাল, কারণ সার্ভার-সাইড প্রোগ্রামিং ভাষা জানা আছে এমন ওয়েবসাইটের প্রায় ৭০ শতাংশই পিএইচপি দিয়ে চলে। তবে এর মানে এই নয় যে ৭০ শতাংশ ওয়েবসাইট হ্যাক হয়েছে, কিংবা পিএইচপি ব্যবহারকারী প্রতিটি ওয়েবসাইটই সফলভাবে আপস করা যেত। দুর্বলতাগুলো ওয়েব অনুরোধ সামলানো পিএইচপি ইনস্টলেশনকে প্রভাবিত করে, তবে সফলভাবে কাজে লাগাতে জটিল কারিগরি শর্ত লাগতে পারে।
পরিস্থিতিটি যুক্তরাষ্ট্রের সাইবার নিরাপত্তা কর্তৃপক্ষের সতর্কবার্তা টেনে আনে। ২৩ অক্টোবর এফবিআই একটি প্রকাশ্য সতর্কতা জারি করে প্রতিষ্ঠানগুলোকে ক্ষতিগ্রস্ত সিস্টেম অবিলম্বে প্যাচ করার আহ্বান জানায়। সাইবারসিকিউরিটি অ্যান্ড ইনফ্রাস্ট্রাকচার সিকিউরিটি এজেন্সিও জরুরি হালনাগাদের আহ্বান জানায়। পিএইচপি প্রকল্প ৮.৫.১২, ৮.৪.২৭, ৮.৩.৩৬ ও ৮.২.৩৫ সংস্করণে সংশোধনী প্রকাশ করেছে। পুরোনো অসমর্থিত সংস্করণ চালানো ওয়েবসাইট প্রশাসকদের বিক্রেতা-সমর্থিত উপযুক্ত সংশোধনী নিতে হবে অথবা সমর্থিত সংস্করণে চলে যেতে হবে।
এদিকে ইউরোপের কয়েকটি সরকারি প্রতিষ্ঠান সতর্কতা হিসেবে সাময়িকভাবে ওয়েবসাইট বন্ধ রেখেছিল। বিশ্লেষকেরা বলছেন, মূল উদ্বেগটি গতি নিয়ে: ঐতিহ্যগতভাবে হামলাকারীদের লক্ষ্য অনুসন্ধান, হামলার পদ্ধতি তৈরি ও পাওয়া তথ্য বিশ্লেষণে উল্লেখযোগ্য সময় ও কারিগরি দক্ষতা লাগত; এখন এআই টুল সেই কাজের কিছু অংশ স্বয়ংক্রিয় করতে পারে, একটানা চলতে পারে এবং একই সঙ্গে একাধিক সম্ভাব্য লক্ষ্য তাড়া করতে পারে। ফলে অপরাধীরা সিস্টেমে ঢোকার পথ পেয়ে গেলে প্রতিষ্ঠানগুলোর হাতে প্রতিক্রিয়ার সময় কমে যেতে পারে।